Gérer les groupes d’utilisateurs GA4 par API sans perdre le contrôle
Google permet maintenant de gérer par API les groupes d’utilisateurs et leurs membres. Une méthode pour automatiser sans élargir les accès.
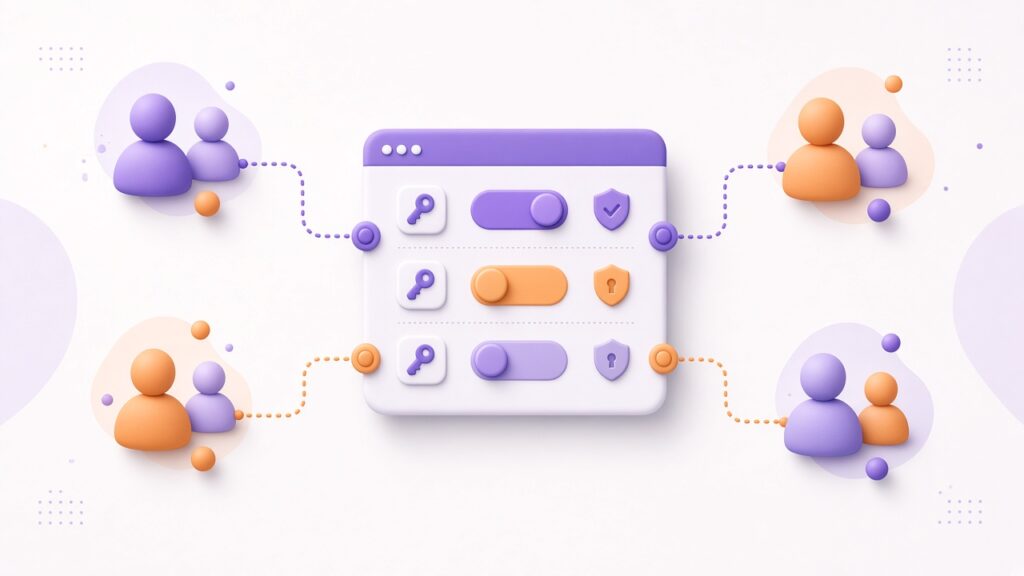
Google a ajouté une API pour administrer les groupes d’utilisateurs d’une organisation Google Marketing Platform. Elle permet de créer, modifier ou supprimer des groupes, puis d’ajouter, retirer ou mettre à jour leurs membres.
L’objectif : gérer les accès comme un processus
Pour une équipe qui administre plusieurs comptes ou propriétés, le gain ne vient pas du nombre d’appels API. Il vient d’une règle reproductible : chaque groupe a un objectif, un propriétaire et une liste de membres reliée à des rôles réels.
La méthode en quatre contrôles
- Inventorier : exportez les groupes existants, leurs propriétaires et leurs membres avant toute automatisation.
- Définir : documentez qui peut être membre ou propriétaire, ainsi que la preuve d’approbation attendue.
- Piloter : testez la création, la modification et le retrait sur un groupe limité, puis conservez le journal des changements.
- Réviser : comparez régulièrement l’état désiré à l’état réel et faites approuver les écarts avant correction.
Les indicateurs qui aident à décider
- part des groupes ayant un propriétaire identifié;
- nombre de membres sans justification active;
- délai moyen pour retirer un accès après un départ;
- taux d’échec des synchronisations et temps de résolution;
- nombre d’exceptions manuelles encore ouvertes.
Ces KPI servent à détecter une dérive d’accès. Ils ne remplacent pas une revue humaine des rôles sensibles.
Les limites à prévoir
La documentation actuelle présente l’API en version v1alpha. Google exige aussi des permissions User Admin ou Org Admin sur l’organisation concernée. L’automatisation doit donc utiliser des identifiants protégés, appliquer le moindre privilège et prévoir un retour arrière.
Décision recommandée
Automatisez seulement après avoir obtenu un inventaire fiable et un propriétaire pour chaque groupe. Si les responsabilités sont floues, commencez par la gouvernance : un script rapide ne corrige pas une règle d’accès absente.
Sources
- Google Analytics : nouveauté du 5 octobre 2026;
- Google Marketing Platform Admin API : référence v1alpha;
- Google Marketing Platform Admin API : journal des méthodes d’accès.
Sources vérifiées le 26 octobre 2026.
Commentaires
Une question sur cet article produit ?