Automatisation agentive : commencer par une tâche réversible et des droits minimaux
Choisissez une tâche peu risquée, limitez les autorisations, imposez une approbation humaine aux actions sensibles et journalisez chaque étape.
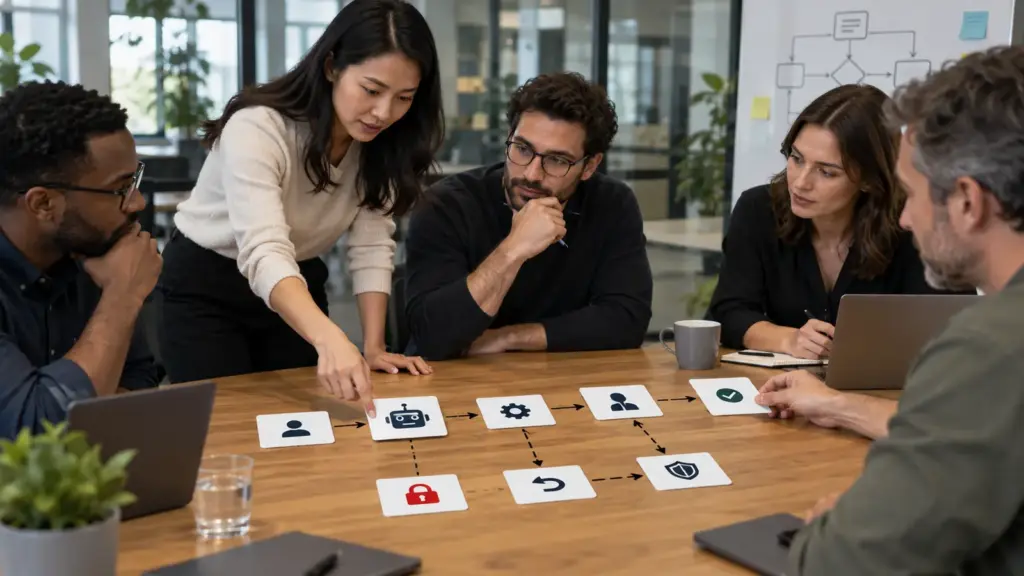
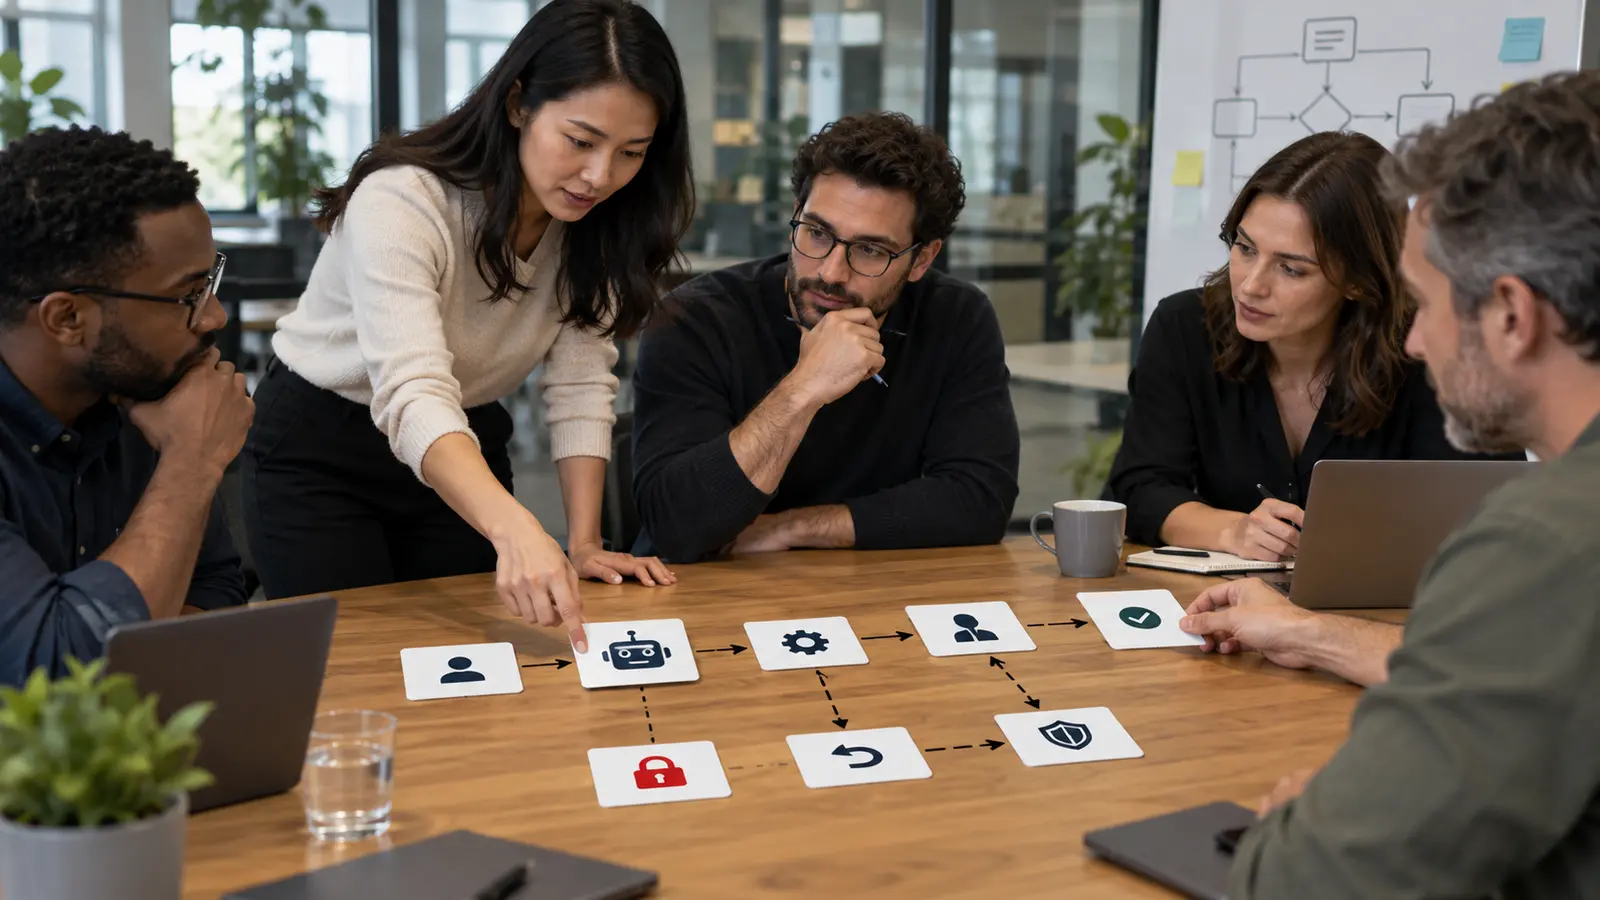
Pourquoi maintenant : Le Centre canadien pour la cybersécurité recommande une adoption progressive de l’IA agentive, limitée aux tâches peu risquées et aux privilèges strictement nécessaires.
Choisir un premier cas réversible
Commencez par une tâche répétitive, bien définie, sans données sensibles et dont l’erreur se corrige facilement : préparer un brouillon, classer une file ou proposer une action. Écartez les paiements, suppressions, publications et communications externes automatiques. Le gain potentiel doit être mesurable, mais le coût d’un échec doit rester contenu.
Créer une identité et des droits dédiés
N’utilisez pas le compte d’un administrateur humain. Donnez à l’agent une identité distincte et seulement les autorisations nécessaires à sa tâche. Le Centre recommande le principe du droit d’accès minimal et une vérification continue. Listez les données accessibles, les outils appelés et la durée des secrets, puis révoquez tout privilège inutilisé.
Placer l’humain aux bons points
Exigez une approbation avant une action coûteuse, publique, difficile à annuler ou qui touche un enregistrement critique. Ne laissez pas l’agent décider lui-même quelles étapes nécessitent une validation. Fournissez un aperçu clair de l’action, de la cible et des conséquences. Un bouton d’arrêt et une procédure de retour doivent fonctionner avant le pilote.
Journaliser et tester les écarts
Conservez entrées, outils appelés, décisions, approbations et résultats sans exposer de secrets. Testez les instructions ambiguës, les données malveillantes, les boucles et les pannes de service. Définissez un plafond de temps, de coût et de volume. Élargissez le mandat seulement après une période stable et une nouvelle évaluation des risques; l’autonomie n’est pas un objectif en soi.